Cyber Resilience Act (CRA) w praktyce
 Poziom zaawansowania:
Podstawowy
 Termin:
13.01.2027-20.01.2027
 Płatność:
Rozłóż płatność na raty 0%
Szczegóły:
Dostępne są dwa terminy szkolenia: 13 oraz 20 stycznia 2027.
Szkolenie trwa 8h w godz. 9.00-17.00
Aby zapisać się i opłacić kurs, kliknij w przycisk pod ceną.
Chcesz zarezerwować miejsce? Zapisz się na listę chętnych!
Szkolenie stacjonarne w Gdańsku.
Całodniowe, praktyczne szkolenie poświęcone Cyber Resilience Act (CRA) i przygotowaniu produktów oraz organizacji do nowych wymagań cyberbezpieczeństwa.
Przejdziemy przez cały proces zgodności z CRA: od ustalenia, czy regulacja dotyczy Twojego produktu, przez secure by design, SBOM, threat modeling i zarządzanie podatnościami, aż po dokumentację techniczną, ocenę zgodności, oznakowanie CE i obowiązki po wprowadzeniu produktu na rynek.
Dla kogo:
Szkolenie kierujemy do osób odpowiedzialnych za tworzenie, bezpieczeństwo, rozwój i wprowadzanie na rynek produktów zawierających oprogramowanie lub posiadających łączność cyfrową.
- Product managerowie i inżynierowie
- Specjaliści ds. cybersecurity
- Product Security
- Compliance i certyfikacja CE
- Producenci, importerzy i dystrybutorzy
- Open-source software stewards
Czego się nauczysz:
- Jak ustalić, czy Twój produkt podlega CRA
oraz do jakiej kategorii produktu się kwalifikuje. - Jak przełożyć wymagania CRA na konkretne decyzje projektowe
w tym secure by design, secure by default i ograniczanie powierzchni ataku. - Jak stworzyć i wykorzystywać SBOM
w formatach takich jak CycloneDX i SPDX. - Jak prowadzić threat modeling
z wykorzystaniem STRIDE, diagramów przepływu danych i stref zaufania. - Jak przygotować proces obsługi podatności i incydentów
w tym raportowanie wymagane przez art. 14 CRA. - Jak przygotować dokumentację i ocenę zgodności
oraz kiedy i na jakich zasadach stosuje się oznakowanie CE. - Jakie obowiązki pozostają po wprowadzeniu produktu na rynek
w tym monitoring podatności, okres wsparcia i bezpieczne aktualizacje.
Program:
8 godzin praktycznej pracy z wymaganiami Cyber Resilience Act.
- BLOK A
Czym jest CRA i kogo dotyczy? Zakres regulacji, produkty objęte CRA, role producenta, importera i dystrybutora, kategorie produktów oraz podstawy oceny zgodności. Relacja CRA z NIS2 i UoKSC.
- BLOK B
Wymagania bezpieczeństwa produktu. Załącznik I CRA: secure by design, secure by default, ochrona poufności, integralności i dostępności danych, minimalizacja powierzchni ataku, brak haseł uniwersalnych oraz secure coding w praktyce.
- BLOK C
Zarządzanie podatnościami i SBOM. Software Bill of Materials, formaty CycloneDX/SPDX, inwentaryzacja komponentów oraz wykorzystanie SBOM jako podstawy skutecznego zarządzania podatnościami.
- BLOK D
Threat modeling i powierzchnia ataku. STRIDE, diagramy przepływu danych, strefy zaufania i modelowanie zagrożeń produktu. Pokażemy, dlaczego bezpieczeństwo powinno być procesem realizowanym przez cały cykl rozwoju produktu. Blok zawiera ćwiczenie warsztatowe.
- BLOK E
Art. 14 CRA: zgłaszanie podatności i incydentów. Obowiązki raportowe obowiązujące od 11 września 2026: wczesne ostrzeżenie w ciągu 24 godzin, kolejne etapy raportowania oraz przygotowanie wewnętrznego procesu obsługi incydentów i podatności.
- BLOK F
Dokumentacja, ocena zgodności i CE. Dokumentacja techniczna zgodna z Załącznikiem VII, procedury oceny zgodności, moduł A, deklaracja zgodności UE oraz zasady stosowania oznakowania CE.
- BLOK G
Po wprowadzeniu produktu do obrotu. Monitoring podatności, deklarowany okres wsparcia, bezpieczne aktualizacje, obsługa incydentów i utrzymanie zgodności produktu przez cały okres jego wsparcia.
8 godzin
techniki i narzędzia
Certyfikat
Hackerspace Trójmiasto
Co zyskasz dodatkowo?
- Certyfikat – na zamówienie również w języku angielskim i w wersji papierowej,
- Bezpłatne materiały szkoleniowe,
- Poznanie najnowszych trendów w dziedzinie cybersecurity,
- Przydatne wskazówki i narzędzia w pracy specjalisty cyberbezpieczeństwa.
Szkolenie poprowadzi:
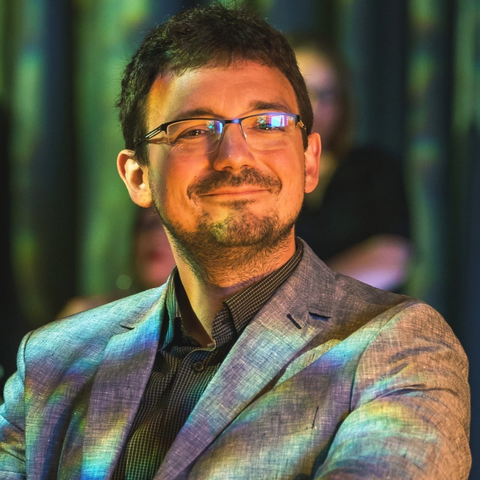
Andrzej Piotrowski
Doświadczony tester i developer, który robi co może, aby wszystko działało. Głównie w roli support Validatora/Test Automation/Performance testing. Członek Ministerstwa Cyfryzacji w grupie roboczej ds. IoT oraz Współautor publikacji IoT- Polska Gospodarka IoT. Często łamie zasady dla pokazania błędów systemów i procesów. Organizator LocalTrojmiasto IssaPolska.
Warto uczyć się z CODE:ME
- Dogodne finansowanie: wszystkie nasze kursy można opłacić w ratach 0% lub skorzystać z dofinansowania nawet do 95% w ramach programów unijnych. Zobacz szczegóły >>>
- Odpowiadamy na zapotrzebowanie rynku dzięki kontaktom z potencjalnymi pracodawcami.
- Hackerspace Trójmiasto: tworzymy największą w Trójmieście społeczność skupioną wokół technologii, gdzie będziesz mógł rozwijać się także po ukończeniu kursu.
- Metody nauki dostosowane do rynku pracy: połączenie grupowych warsztatów i samodzielnego rozwiązywania zadań przygotuje Cię zarówno do pracy zespołowej, jak i indywidualnej.
- Twoimi trenerami będą praktycy z wieloletnim doświadczeniem!
Dzięki wpisowi do Bazy Usług Rozwojowych możemy zagwarantować najwyższą jakość naszych kursów.
Kontynuuj naukę i wejdź na wyższy poziom!
Dla absolwentów naszych kursów przewidujemy rabaty 15% na kolejne szkolenia. Sprawdź ofertę naszych kursów i dalej inwestuj w swój rozwój!
Dołącz do Hackerspace Trójmiasto
Dołącz do największej na Pomorzu społeczności łączącej programistów, makerów, entuzjastów IT, instytucji otoczenia biznesu, firm IT, uczelni i kół naukowych.
Weź udział w eventach!
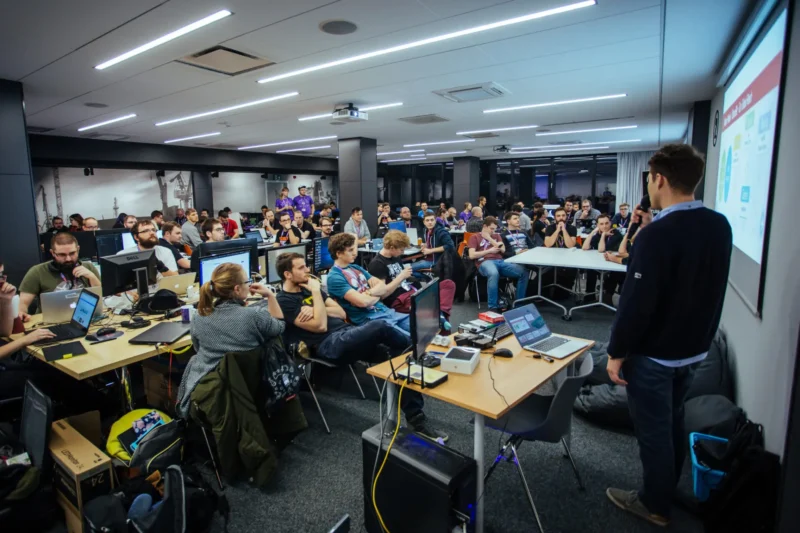
W ciągu roku organizujemy eventy związane w różnym stopniu z technologiami i branżą IT. Hackathony, warsztaty, prelekcje, meetupy w formie offline oraz online.